ความปลอดภัยไซเบอร์
Apple อุดช่องโหว่ที่พบถูกใช้โจมตีจริง แล้วคนใช้ iPhone ต้องกังวลแค่ไหน?
มีคำสองคำที่พอปรากฏในข่าวมือถือเมื่อไร คนมักหยุดอ่านทันทีครับ “ช่องโหว่” กับ “ถูกใช้โจมตีจริงแล้ว” ล่าสุด Apple ออกอัปเดตความปลอดภัยเพื่อแก้ช่องโหว่หมายเลข CVE-2026-86950 ในส่วนประกอบ CoreGraphics ที่น่าสนใจคือ Apple ไม่ได้พูดถึงช่องโหว่นี้แค่ในทางทฤษฎี บริษัทระบุว่ามีรายงานว่าอาจถูกนำไปใช้ใน การโจมตีที่มีความซับซ้อนสูงต่อบุคคลเป้าหมายเฉพาะ บนอุปกรณ์ที่ใช้ iOS รุ่นก่อน iOS.. ดูเพิ่ม
แผงปุ่มตัวเลขตู้ ATM ใช้โลหะเพราะอะไร
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th เวลาแตะปุ่มกดตู้ ATM หลายคนคงเคยรู้สึกว่ามันเย็น แข็ง และดูหนากว่าปุ่มบนรีโมตหรือเครื่องคิดเลข ปุ่มโลหะเหล่านี้ไม่ได้มีไว้รับแรงกดอย่างเดียว แต่เกี่ยวข้องกับการปกป้องรหัส PIN ในแบบที่มองด้วยตาเปล่าไม่เห็นด้วย มีความเข้าใจว่าแผงปุ่ม ATM ต้องเป็นสเตนเลสแท้ทุกเครื่อง เ.. ดูเพิ่ม
เครื่องหมายในช่องพาสเวิร์ดมีไว้ทำอะไร
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th ตอนล็อกอินในที่ทำงาน คาเฟ่ หรือบนรถไฟ เราพิมพ์รหัสผ่านลงไปแล้วเห็นเป็น ●●●●● หรือ ***** แทนตัวอักษรจริงจนชินตา ทั้งที่คอมพิวเตอร์รู้รหัสทุกตัวอยู่แล้ว คำถามคือ ทำไมไม่แสดงออกมาตรง ๆ ให้ตรวจง่ายกว่าเดิม? เหตุผลหลักอยู่ใกล้ตัวมาก คือป้องกันคนที่ยืน นั่ง หรือเดินผ่านด้.. ดูเพิ่ม
EVA Air–EVA Air Technologies ถูกโจมตีไซเบอร์ ยืนยันธุรกิจยังปกติ
EVA Air และ EVA Air Technologies เปิดเผยเหตุโจมตีทางไซเบอร์เมื่อวันที่ 15 กันยายน 2569 โดยทั้งสองบริษัทระบุว่าได้เปิดใช้มาตรการรับมือและเฝ้าระวังระบบแล้ว ขณะที่ผลประเมินเบื้องต้นชี้ว่าการดำเนินธุรกิจยังเป็นปกติ อย่างไรก็ตาม รายละเอียดของเหตุการณ์ที่เกิดกับสองบริษัทแตกต่างกัน จึงควรแยกข้อมูลออกจากกันอย่างชัดเจน EVA Air พบข้อมูลพนักงานถูกเข้าถึง EVA Air ระบุว่า บุคคลที่ไม่ทราบตัวตนได้ใช้ที่อยู่ไอพี.. ดูเพิ่ม
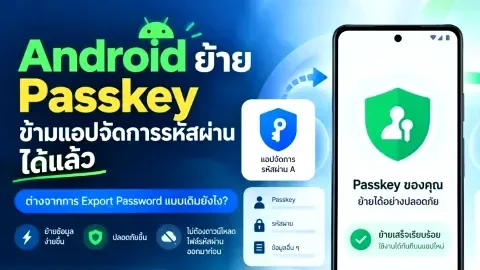
Android ย้าย Passkey ข้ามแอปจัดการรหัสผ่านได้แล้ว — ต่างจากการ Export Password แบบเดิมยังไง?
ใครเคยอยากย้ายจากแอปจัดการรหัสผ่านตัวหนึ่งไปใช้อีกตัว น่าจะรู้ว่าปัญหาใหญ่ไม่ใช่แค่ “จำรหัสผ่านไม่ได้” แต่คือ จะย้ายข้อมูลทั้งหมดออกไปยังไงโดยไม่เพิ่มความเสี่ยงระหว่างทาง Google เปิดตัวความสามารถใหม่บน Android ที่ช่วยให้ผู้ใช้ย้ายทั้ง Password และ Passkey ระหว่าง Password Manager ที่รองรับได้โดยตรง โดยไม่ต้องดาวน์โหลดไฟล์รหัสผ่านออกมาเก็บบนเครื่องก่อนเหมือนวิธี Export แบบเดิม ของเดิมเ.. ดูเพิ่ม

ถอดรหัสจิตวิทยา ทำไมสมองชอบเลือก “วันเกิด” เป็นพาสเวิร์ด
แม้จะมีคำเตือนเรื่องความปลอดภัยทางไซเบอร์อยู่เสมอ แต่คนจำนวนไม่น้อยยังใช้ “วัน เดือน ปีเกิด” ของตัวเอง คนรัก หรือคนในครอบครัว เป็นรหัสปลดล็อกหน้าจอ รหัส PIN หรือรหัสผ่านบัญชีออนไลน์ ปัญหาคือวันเกิดเป็นข้อมูลที่คาดเดาได้ง่าย และอาจปรากฏอยู่บนโซเชียลมีเดีย เอกสาร หรือฐานข้อมูลที่เคยรั่วไหล เมื่อรหัสมีรูปแบบชัดเจนอย่างวันเกิด ผู้โจมตีจึงไม่จำเป็นต้องไล่เดาตัวเลขทุกชุดแบบสุ่ม แต่อาจเริ่มจ.. ดูเพิ่ม
สมัยนี้ไวรัสคอมพิวเตอร์ยังมีอยู่ไหม
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th มีอยู่แน่นอน แต่หน้าตาไม่เหมือนยุคที่คอมขึ้นป๊อปอัปเต็มจอหรือเปิดเครื่องแล้วมีเพลงแปลก ๆ ดังขึ้นอีกแล้ว ทุกวันนี้คำว่า “ไวรัสคอม” มักใช้เรียกรวม ๆ ว่า มัลแวร์ ซึ่งเป็นโปรแกรมอันตรายหลายรูปแบบ ตั้งแต่ขโมยรหัสผ่าน แอบดูข้อมูล ไปจนถึงล็อกไฟล์แล้วเรียกค่าไถ่.. ดูเพิ่ม
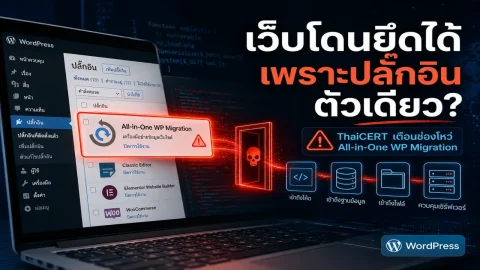
เว็บโดนยึดได้เพราะปลั๊กอินตัวเดียวจริงไหม? ThaiCERT เตือนช่องโหว่ All-in-One WP Migration ที่กระทบเว็บ WordPress หลายล้านแห่ง
เวลาพูดถึงเว็บโดนแฮ็ก หลายคนอาจนึกถึงภาพแฮ็กเกอร์เดารหัสผ่านผู้ดูแลเว็บ หรือเจาะระบบเซิร์ฟเวอร์โดยตรง แต่ในโลกของ WordPress มีอีกทางหนึ่งที่อันตรายไม่แพ้กัน นั่นคือ “ปลั๊กอิน” เพราะปลั๊กอินไม่ได้เป็นแค่ของตกแต่งเว็บ แต่เป็นซอฟต์แวร์ที่สามารถทำงานลึกเข้าไปในระบบ WordPress ได้ ตั้งแต่จัดการไฟล์ ฐานข้อมูล ไปจนถึงการนำเข้าและกู้คืนเว็บไซต์ทั้งชุด และเมื่อปลั๊กอินตัวหนึ่งมีช่องโหว่ ผลกระทบจ.. ดูเพิ่ม
ความย้อนแย้งแห่งยุคดิจิทัล เมื่อเทคโนโลยีล้ำสมัยแต่รหัสผ่านยังคงเป็น "123456"
ในยุคที่เทคโนโลยีก้าวหน้าไปจนถึงขั้นพัฒนายานสำรวจอวกาศ มีปัญญาประดิษฐ์ที่เขียนโค้ดได้เอง และมียานยนต์ไร้คนขับวิ่งบนท้องถนน สิ่งที่น่าประหลาดใจที่สุดคือ ข้อมูลดิจิทัลสำคัญในชีวิตประจำวันของผู้คนจำนวนมากกลับถูกล็อกไว้ด้วยกุญแจที่เปราะบางที่สุด ตัวเลขเรียบง่ายเพียง 6 หลักอย่าง "123456" ยังคงครองแชมป์รหัสผ่านยอดนิยมสูงสุดตลอดกาลติดต่อกันยาวนานนับสิบปี สะท้อนถึงความประมาทและช่องโหว่ด้านความปลอดภัยทางไ.. ดูเพิ่ม
เซ็กซ์ทอยอัจฉริยะเติบโตพร้อมความเสี่ยงด้านข้อมูลส่วนตัว
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th เซ็กซ์ทอยอัจฉริยะกำลังได้รับความสนใจจากคนวัยทำงานอายุ 18 ปีขึ้นไป โดยเฉพาะกลุ่มที่ใช้ชีวิตในเมือง ทำงานหนัก อยู่คนเดียว หรือมีข้อจำกัดด้านเวลา อุปกรณ์กลุ่มนี้เชื่อมต่อกับโทรศัพท์ผ่านบลูทูธหรืออินเทอร์เน็ต และเปิดให้ควบคุมแรงสั่น รูปแบบการทำงาน หรือช่วงเวลาการใช้งานผ.. ดูเพิ่ม
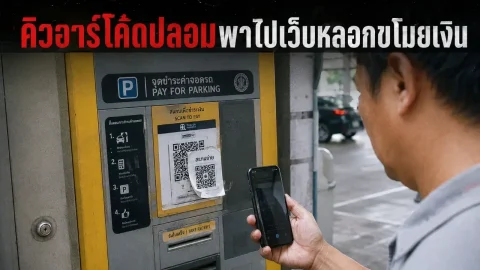
คิวอาร์โค้ดปลอมพาไปเว็บหลอกขโมยเงิน
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th คิวอาร์โค้ดกลายเป็นทางลัดสำหรับเปิดเมนู จ่ายค่าจอดรถ รับพัสดุ หรือเข้าถึงบริการออนไลน์ จึงมีคนจำนวนมากสแกนโดยแทบไม่ทันดูว่าโค้ดนั้นมาจากใคร ความเคยชินนี้เปิดทางให้กลโกงที่เรียกว่า Quishing ซึ่งมาจากคำว่า QR Code รวมกับ Phishing หรือการหลอกให้เปิดเผยข้อมูลผ่านหน้าเว็.. ดูเพิ่ม
Gemini Spark เริ่มใช้ Chrome ทำธุระเว็บแทนคน: ฟีเจอร์ใหม่ทำอะไรได้ และทำไมยังจ่ายเงินเองไม่ได้
Gemini Spark ไม่ได้แค่ตอบคำถาม แต่เริ่มทำงานบนเว็บแทนเรา Google เปิดตัวการอัปเดต Gemini Spark เมื่อวันที่ 30 กรกฎาคม 2569 โดยเพิ่มความสามารถให้ระบบใช้ Chrome เพื่อช่วยทำ “ธุระบนเว็บ” ที่มีหลายขั้นตอนได้จริง จุดเปลี่ยนสำคัญคือ Spark ไม่ได้ทำงานอยู่แค่ในหน้าต่างแชต แต่สามารถทำงานกับเว็บไซต์ผ่านเบราว์เซอร์ของผู้ใช้ หลังจากได้รับอนุญาตแล้ว Google ยกตัวอย่างงานที่ระบบช่วยจัดการได้ เช่น นัด.. ดูเพิ่ม

โดนแรนซัมแวร์แล้วยังไม่จบ 43.5% ของเหยื่อยังมีช่องโหว่ร้ายแรง
งานวิจัยพบว่า องค์กรจำนวนไม่น้อยที่เคยตกเป็นเหยื่อแรนซัมแวร์ ยังคงมีจุดอ่อนด้านความปลอดภัยหลงเหลืออยู่แม้เหตุการณ์จะสิ้นสุดลงแล้ว โดย Black Kite พบว่า 43.5% ของเหยื่อยังมีช่องโหว่ระดับ Critical หรือ CVSS 9.0 ขึ้นไป จากการตรวจสอบสถานะล่าสุด ข้อมูลดังกล่าวมาจาก 2026 Ransomware Report ของ Black Kite บริษัทด้านความปลอดภัยไซเบอร์ ซึ่งวิเคราะห์เหยื่อแรนซัมแวร์ที่เปิดเผยต่อสาธารณะจำนวน 7,551 ราย ระหว่าง.. ดูเพิ่ม

มัลแวร์แนวใหม่ไม่ส่งไฟล์สำเร็จรูป แต่ใช้เบราว์เซอร์ของเหยื่อสร้างไฟล์เอง
มัลแวร์แนวใหม่ไม่ส่งไฟล์สำเร็จรูป แต่ใช้เบราว์เซอร์ของเหยื่อสร้างไฟล์เอง จากรายงานของ Confiant บริษัทผู้เชี่ยวชาญด้านความปลอดภัยของโฆษณาออนไลน์ พบแคมเปญ Malvertising ที่มีชื่อว่า SourTrade ซึ่งใช้วิธีส่งส่วนประกอบของมัลแวร์แยกกัน ก่อนให้เว็บเบราว์เซอร์บนเครื่องของเหยื่อประกอบชิ้นส่วนเหล่านั้นขึ้นมาเป็นไฟล์ที่พร้อมใช้งานเอง Confiant เผยรายละเอียดของแคมเปญนี้เมื่อวันที่ 23 กรกฎาคม 2026 โดยระบุว่า S.. ดูเพิ่ม

คอมพิวเตอร์ควอนตัมจะเปลี่ยนโลกจริงแค่ไหน ตั้งแต่ยาใหม่ ความปลอดภัย ไปจนถึงความจริงของจักรวาล
ลองนึกภาพคอมพิวเตอร์เครื่องหนึ่งที่ไม่ได้พยายามทำงานให้เร็วขึ้นด้วยการเพิ่มความแรงของหน่วยประมวลผล แต่เปลี่ยนวิธีคิดทั้งระบบไปเลย คอมพิวเตอร์แบบเดิมรับข้อมูลเป็นบิต ซึ่งมีค่าได้ครั้งละ 0 หรือ 1 ส่วนคอมพิวเตอร์ควอนตัมใช้คิวบิตที่อาศัยกฎของฟิสิกส์ควอนตัมเข้ามาจัดการข้อมูล ความแตกต่างนี้ไม่ได้หมายความว่าเครื่องควอนตัมจะเปิดเว็บไซต์หรือเล่นเกมได้เร็วกว่าเครื่องทั่วไปทุกอย่าง แต่หมายถึงมันอาจเก่งเป็นพ.. ดูเพิ่ม

OTP ป้องกันบัญชีของเราได้อย่างไร
เวลาเข้าสู่ระบบธนาคาร แอป หรือบริการออนไลน์บางอย่าง นอกจากรหัสผ่านแล้ว เราอาจเจอรหัสตัวเลขสั้น ๆ ที่ส่งมาให้กรอกอีกครั้ง รหัสนี้เรียกว่า OTP หรือ One-Time Password เป็นรหัสที่สร้างขึ้นมาเพื่อใช้ยืนยันตัวตนในช่วงเวลาหนึ่ง และโดยทั่วไปใช้ได้เพียงครั้งเดียว ลองนึกภาพว่ามีคนรู้รหัสผ่านบัญชีของเรา หากระบบใช้เพียงรหัสผ่าน คนคนนั้นก็อาจพยายามนำรหัสไปเข้าสู่ระบบได้ แต่ถ้ามี OTP เพิ่มเข้ามาอีกชั้น ผู้ที่พ.. ดูเพิ่ม

GhostCommit เทคนิคโจมตีที่ซ่อนคำสั่งไว้ในภาพ PNG เพื่อหลอก AI Coding Agent
มีการเปิดเผยแนวคิดการโจมตีแบบใหม่ที่เรียกว่า GhostCommit ซึ่งแสดงให้เห็นว่า AI ประเภทช่วยเขียนโปรแกรม หรือ Coding Agent อาจถูกหลอกให้ทำตามคำสั่งที่อยู่ในไฟล์รูปภาพ PNG และนำไปสู่การเปิดเผยข้อมูลอ่อนไหวภายในโปรเจกต์ได้ รายงานของ Malwarebytes กล่าวถึงงานของทีม ASSET Research Group ซึ่งสาธิตการโจมตีในรูปแบบ Proof of Concept โดยใช้ไฟล์หลักสองส่วน ได้แก่ ไฟล์คำแนะนำของโปรเจกต์อย่าง AGENTS.md และไฟล์ภา.. ดูเพิ่ม