ความปลอดภัยไซเบอร์
 ข้อมูลรัฐรั่วไหล อย่ารอให้เงินหาย ประชาชนควรตั้งรับอย่างไรให้ทัน
 AI Agent เก่งขึ้น! 5 วิธีป้องกันอุปกรณ์ในบ้านจากภัยไซเบอร์
 รหัสผ่านยาวสำคัญกว่าสัญลักษณ์ซับซ้อน และไม่จำเป็นต้องเปลี่ยนตามรอบถ้าไม่รั่ว
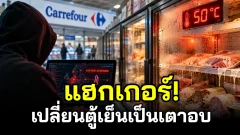 แฮกเกอร์เปลี่ยนตู้เย็นเป็นเตาอบ! ซูเปอร์มาร์เก็ตฝรั่งเศสเสียหายหลายสิบล้านยูโร
 เช็กให้ทันก่อนกด! ข้อความ SMS ปลอมดูอย่างไรไม่ให้ตกเป็นเหยื่อมิจฉาชีพ
 Google ลบ Extension ดัง หลังแฮกฝังมัลแวร์ ขโมยคริปโตเหยื่อกว่า 7,000 ราย
 Android กำลังไม่อิสระเหมือนเดิม?... Google เตรียม “ล็อกระบบ” ใน Android 17 เช็กยันรอมโม หวังล้างมัลแวร์ดูดเงิน
 แอปปลอมไม่ได้ดูน่ากลัวเสมอไป วิธีเช็กก่อนติดตั้ง กันมือถือกลายเป็นช่องทางดูดเงิน
 RoguePlanet ช่องโหว่ Defender ที่เปิดทางให้ยึดสิทธิ์ SYSTEM ล่าสุด Microsoft แก้แล้ว
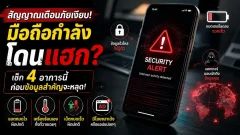 4 อาการที่บ่งบอกว่ามือถือของคุณอาจถูกแฮกแล้ว

รหัสผ่านยาวสำคัญกว่าสัญลักษณ์ซับซ้อน และไม่จำเป็นต้องเปลี่ยนตามรอบถ้าไม่รั่ว
การตั้งรหัสผ่านให้ปลอดภัยเป็นเรื่องที่หลายคนคุ้นเคย แต่แนวทางที่ใช้กันมานานอาจทำให้เข้าใจว่ารหัสผ่านที่ดีต้องมีทั้งตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์พิเศษอยู่ในชุดเดียวกัน พร้อมกับต้องเปลี่ยนรหัสทุก ๆ 30 หรือ 90 วันเสมอ แนวทางด้านอัตลักษณ์ดิจิทัลของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ หรือ NIST มีข้อแนะนำที่แตกต่างจากความเชื่อดังกล่าว โดยให้ความสำคัญกับความยาวของรหัสผ่าน และไม่สนับส.. ดูเพิ่ม
AI Agent เก่งขึ้น! 5 วิธีป้องกันอุปกรณ์ในบ้านจากภัยไซเบอร์
AI Agent กำลังเปลี่ยนวิธีที่เราใช้เทคโนโลยี จากเดิมที่ AI ทำหน้าที่ตอบคำถามหรือช่วยค้นหาข้อมูล ไปสู่ระบบที่สามารถวางแผน ทำงานหลายขั้นตอนและดำเนินการแทนผู้ใช้ผ่านเครื่องมือหรือแอปพลิเคชันที่เชื่อมต่ออยู่ได้มากขึ้น เมื่อเทคโนโลยีนี้ทำงานร่วมกับอุปกรณ์อัจฉริยะในบ้าน ไม่ว่าจะเป็นกล้องวงจรปิด ลำโพงอัจฉริยะ สมาร์ตทีวี หลอดไฟอัจฉริยะ กุญแจประตูดิจิทัลหรือระบบควบคุมเครื่องใช้ไฟฟ้า ความสะดวกก็อาจมาพร้อมคว.. ดูเพิ่ม
Anthropic เตือน AI อาจจำลองตัวเองผ่านอุปกรณ์ออนไลน์ได้ในอีกไม่กี่เดือน
มีคำเตือนใหม่จากทาง Anthropic เกี่ยวกับความเสี่ยงที่ AI อาจจำลองตัวเองและแพร่กระจายผ่านอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตได้ในอนาคต โดยรายงานที่เผยแพร่เมื่อวันที่ 12 ตุลาคม 2569 ระบุว่า โมเดลขนาดเล็กอาจใช้เวลาอีกเพียงไม่กี่เดือนในการพัฒนาจนมีความสามารถเพียงพอ อย่างไรก็ตาม นี่ยังเป็นการประเมินจากผลทดลอง ไม่ใช่การยืนยันว่า AI กำลังยึดครองอินเทอร์เน็ตแล้ว anthropic.com โดยทางบริษัทตั้งข้อสังเกตว่า อุปก.. ดูเพิ่ม
แฮกเกอร์เปลี่ยนตู้เย็นเป็นเตาอบ! ซูเปอร์มาร์เก็ตฝรั่งเศสเสียหายหลายสิบล้านยูโร
เกิดเหตุโจมตีทางไซเบอร์ครั้งใหญ่ในฝรั่งเศส เมื่อแฮกเกอร์มุ่งเป้าไปที่ระบบทำความเย็นและแช่แข็งของซูเปอร์มาร์เก็ตหลายร้อยแห่ง ก่อนควบคุมอุณหภูมิจากระยะไกล ทำให้ตู้เย็นที่ควรรักษาความเย็นกลับมีอุณหภูมิพุ่งสูงถึง 50 องศาเซลเซียส ราวกับกลายเป็น "เตาอบ" ส่งผลให้อาหารจำนวนมากเสียหาย และมีรายงานเหตุไฟไหม้ตามมา การโจมตีเกิดขึ้นในคืนวันที่ 11 ต่อเนื่องถึงวันที่ 12 ตุลาคม 2569 โดยบางร้านได้รับผลกระทบนานถึง .. ดูเพิ่ม
เหตุการณ์ AI Agent ในสเปนสะท้อนความเสี่ยงใหม่ของการเจาะข้อมูลอย่างไร
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th คำว่า “AI แฮกเอง” ฟังดูเหมือนพล็อตหนังไซไฟ แต่เหตุที่ถูกแจ้งต่อหน่วยงานคุ้มครองข้อมูลของสเปนกำลังทำให้หลายองค์กรต้องมองเรื่องนี้จริงจังกว่าเดิม จุดสำคัญไม่ใช่ภาพ AI มีเจตจำนงลุกขึ้นมาก่อเหตุเอง หากเป็นความสามารถของ AI Agent ที่รับเป้าหมายกว้าง ๆ แล้วแตกง.. ดูเพิ่ม
รหัสเติมเกมยืนยันว่าแท้ได้อย่างไร
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th เวลามีโค้ดเติมเกมหรือโค้ดรับของรางวัลอยู่ในมือ หลายคนคงเคยลองพิมพ์สลับตัวอักษรเล่น ๆ หรือสงสัยว่า ถ้าสุ่มเดาไปเรื่อย ๆ จะมีวันได้ของฟรีไหม เพราะโค้ดดูเหมือนเป็นเพียงชุดตัวอักษรกับตัวเลขที่ระบบน่าจะสร้างขึ้นมาแบบไร้แบบแผน แต่ในโลกจริง โค้ดแลกรางวัลเป็นช่องทางที่ผู้ไม.. ดูเพิ่ม
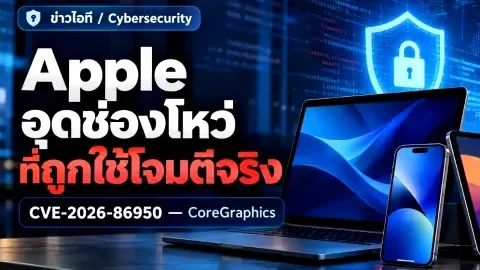
Apple อุดช่องโหว่ที่พบถูกใช้โจมตีจริง แล้วคนใช้ iPhone ต้องกังวลแค่ไหน?
มีคำสองคำที่พอปรากฏในข่าวมือถือเมื่อไร คนมักหยุดอ่านทันทีครับ “ช่องโหว่” กับ “ถูกใช้โจมตีจริงแล้ว” ล่าสุด Apple ออกอัปเดตความปลอดภัยเพื่อแก้ช่องโหว่หมายเลข CVE-2026-86950 ในส่วนประกอบ CoreGraphics ที่น่าสนใจคือ Apple ไม่ได้พูดถึงช่องโหว่นี้แค่ในทางทฤษฎี บริษัทระบุว่ามีรายงานว่าอาจถูกนำไปใช้ใน การโจมตีที่มีความซับซ้อนสูงต่อบุคคลเป้าหมายเฉพาะ บนอุปกรณ์ที่ใช้ iOS รุ่นก่อน iOS.. ดูเพิ่ม
แผงปุ่มตัวเลขตู้ ATM ใช้โลหะเพราะอะไร
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th เวลาแตะปุ่มกดตู้ ATM หลายคนคงเคยรู้สึกว่ามันเย็น แข็ง และดูหนากว่าปุ่มบนรีโมตหรือเครื่องคิดเลข ปุ่มโลหะเหล่านี้ไม่ได้มีไว้รับแรงกดอย่างเดียว แต่เกี่ยวข้องกับการปกป้องรหัส PIN ในแบบที่มองด้วยตาเปล่าไม่เห็นด้วย มีความเข้าใจว่าแผงปุ่ม ATM ต้องเป็นสเตนเลสแท้ทุกเครื่อง เ.. ดูเพิ่ม
เครื่องหมายในช่องพาสเวิร์ดมีไว้ทำอะไร
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th ตอนล็อกอินในที่ทำงาน คาเฟ่ หรือบนรถไฟ เราพิมพ์รหัสผ่านลงไปแล้วเห็นเป็น ●●●●● หรือ ***** แทนตัวอักษรจริงจนชินตา ทั้งที่คอมพิวเตอร์รู้รหัสทุกตัวอยู่แล้ว คำถามคือ ทำไมไม่แสดงออกมาตรง ๆ ให้ตรวจง่ายกว่าเดิม? เหตุผลหลักอยู่ใกล้ตัวมาก คือป้องกันคนที่ยืน นั่ง หรือเดินผ่านด้.. ดูเพิ่ม

ถอดรหัสจิตวิทยา ทำไมสมองชอบเลือก “วันเกิด” เป็นพาสเวิร์ด
แม้จะมีคำเตือนเรื่องความปลอดภัยทางไซเบอร์อยู่เสมอ แต่คนจำนวนไม่น้อยยังใช้ “วัน เดือน ปีเกิด” ของตัวเอง คนรัก หรือคนในครอบครัว เป็นรหัสปลดล็อกหน้าจอ รหัส PIN หรือรหัสผ่านบัญชีออนไลน์ ปัญหาคือวันเกิดเป็นข้อมูลที่คาดเดาได้ง่าย และอาจปรากฏอยู่บนโซเชียลมีเดีย เอกสาร หรือฐานข้อมูลที่เคยรั่วไหล เมื่อรหัสมีรูปแบบชัดเจนอย่างวันเกิด ผู้โจมตีจึงไม่จำเป็นต้องไล่เดาตัวเลขทุกชุดแบบสุ่ม แต่อาจเริ่มจ.. ดูเพิ่ม
สมัยนี้ไวรัสคอมพิวเตอร์ยังมีอยู่ไหม
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th มีอยู่แน่นอน แต่หน้าตาไม่เหมือนยุคที่คอมขึ้นป๊อปอัปเต็มจอหรือเปิดเครื่องแล้วมีเพลงแปลก ๆ ดังขึ้นอีกแล้ว ทุกวันนี้คำว่า “ไวรัสคอม” มักใช้เรียกรวม ๆ ว่า มัลแวร์ ซึ่งเป็นโปรแกรมอันตรายหลายรูปแบบ ตั้งแต่ขโมยรหัสผ่าน แอบดูข้อมูล ไปจนถึงล็อกไฟล์แล้วเรียกค่าไถ่.. ดูเพิ่ม
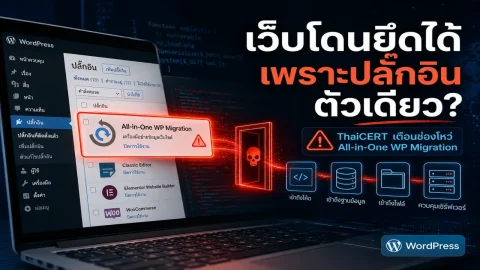
เว็บโดนยึดได้เพราะปลั๊กอินตัวเดียวจริงไหม? ThaiCERT เตือนช่องโหว่ All-in-One WP Migration ที่กระทบเว็บ WordPress หลายล้านแห่ง
เวลาพูดถึงเว็บโดนแฮ็ก หลายคนอาจนึกถึงภาพแฮ็กเกอร์เดารหัสผ่านผู้ดูแลเว็บ หรือเจาะระบบเซิร์ฟเวอร์โดยตรง แต่ในโลกของ WordPress มีอีกทางหนึ่งที่อันตรายไม่แพ้กัน นั่นคือ “ปลั๊กอิน” เพราะปลั๊กอินไม่ได้เป็นแค่ของตกแต่งเว็บ แต่เป็นซอฟต์แวร์ที่สามารถทำงานลึกเข้าไปในระบบ WordPress ได้ ตั้งแต่จัดการไฟล์ ฐานข้อมูล ไปจนถึงการนำเข้าและกู้คืนเว็บไซต์ทั้งชุด และเมื่อปลั๊กอินตัวหนึ่งมีช่องโหว่ ผลกระทบจ.. ดูเพิ่ม
ความย้อนแย้งแห่งยุคดิจิทัล เมื่อเทคโนโลยีล้ำสมัยแต่รหัสผ่านยังคงเป็น "123456"
ในยุคที่เทคโนโลยีก้าวหน้าไปจนถึงขั้นพัฒนายานสำรวจอวกาศ มีปัญญาประดิษฐ์ที่เขียนโค้ดได้เอง และมียานยนต์ไร้คนขับวิ่งบนท้องถนน สิ่งที่น่าประหลาดใจที่สุดคือ ข้อมูลดิจิทัลสำคัญในชีวิตประจำวันของผู้คนจำนวนมากกลับถูกล็อกไว้ด้วยกุญแจที่เปราะบางที่สุด ตัวเลขเรียบง่ายเพียง 6 หลักอย่าง "123456" ยังคงครองแชมป์รหัสผ่านยอดนิยมสูงสุดตลอดกาลติดต่อกันยาวนานนับสิบปี สะท้อนถึงความประมาทและช่องโหว่ด้านความปลอดภัยทางไ.. ดูเพิ่ม
เซ็กซ์ทอยอัจฉริยะเติบโตพร้อมความเสี่ยงด้านข้อมูลส่วนตัว
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th เซ็กซ์ทอยอัจฉริยะกำลังได้รับความสนใจจากคนวัยทำงานอายุ 18 ปีขึ้นไป โดยเฉพาะกลุ่มที่ใช้ชีวิตในเมือง ทำงานหนัก อยู่คนเดียว หรือมีข้อจำกัดด้านเวลา อุปกรณ์กลุ่มนี้เชื่อมต่อกับโทรศัพท์ผ่านบลูทูธหรืออินเทอร์เน็ต และเปิดให้ควบคุมแรงสั่น รูปแบบการทำงาน หรือช่วงเวลาการใช้งานผ.. ดูเพิ่ม
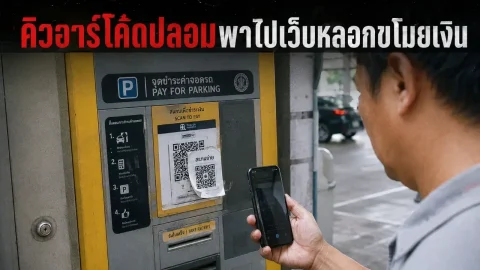
คิวอาร์โค้ดปลอมพาไปเว็บหลอกขโมยเงิน
* รูปภาพใช้เพื่อประกอบเนื้อหาเท่านั้น อาจไม่ใช่ภาพเหตุการณ์จริงหรือภาพจริงจากเรื่องในบทความ ขอบคุณภาพประกอบจาก https://graphic.in.th คิวอาร์โค้ดกลายเป็นทางลัดสำหรับเปิดเมนู จ่ายค่าจอดรถ รับพัสดุ หรือเข้าถึงบริการออนไลน์ จึงมีคนจำนวนมากสแกนโดยแทบไม่ทันดูว่าโค้ดนั้นมาจากใคร ความเคยชินนี้เปิดทางให้กลโกงที่เรียกว่า Quishing ซึ่งมาจากคำว่า QR Code รวมกับ Phishing หรือการหลอกให้เปิดเผยข้อมูลผ่านหน้าเว็.. ดูเพิ่ม
Gemini Spark เริ่มใช้ Chrome ทำธุระเว็บแทนคน: ฟีเจอร์ใหม่ทำอะไรได้ และทำไมยังจ่ายเงินเองไม่ได้
Gemini Spark ไม่ได้แค่ตอบคำถาม แต่เริ่มทำงานบนเว็บแทนเรา Google เปิดตัวการอัปเดต Gemini Spark เมื่อวันที่ 30 กรกฎาคม 2569 โดยเพิ่มความสามารถให้ระบบใช้ Chrome เพื่อช่วยทำ “ธุระบนเว็บ” ที่มีหลายขั้นตอนได้จริง จุดเปลี่ยนสำคัญคือ Spark ไม่ได้ทำงานอยู่แค่ในหน้าต่างแชต แต่สามารถทำงานกับเว็บไซต์ผ่านเบราว์เซอร์ของผู้ใช้ หลังจากได้รับอนุญาตแล้ว Google ยกตัวอย่างงานที่ระบบช่วยจัดการได้ เช่น นัด.. ดูเพิ่ม
โดนแรนซัมแวร์แล้วยังไม่จบ 43.5% ของเหยื่อยังมีช่องโหว่ร้ายแรง
งานวิจัยพบว่า องค์กรจำนวนไม่น้อยที่เคยตกเป็นเหยื่อแรนซัมแวร์ ยังคงมีจุดอ่อนด้านความปลอดภัยหลงเหลืออยู่แม้เหตุการณ์จะสิ้นสุดลงแล้ว โดย Black Kite พบว่า 43.5% ของเหยื่อยังมีช่องโหว่ระดับ Critical หรือ CVSS 9.0 ขึ้นไป จากการตรวจสอบสถานะล่าสุด ข้อมูลดังกล่าวมาจาก 2026 Ransomware Report ของ Black Kite บริษัทด้านความปลอดภัยไซเบอร์ ซึ่งวิเคราะห์เหยื่อแรนซัมแวร์ที่เปิดเผยต่อสาธารณะจำนวน 7,551 ราย ระหว่าง.. ดูเพิ่ม